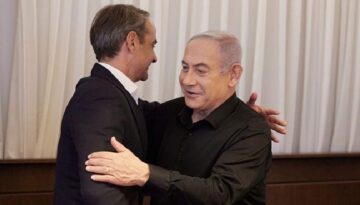
Yunanistan Başbakanı Kiryakos Miçotakis'in İsrail Başbakanı ile görüşmesi, Atina'da reaksiyonla karşılandı. Yunanistan basını, görüşmeyi "tehlikeli kucaklaşma" olarak nitelendirdi. Yunanistan muhalefeti ise İsrail hükümetiyle yakınlaşmanın Yunanistan'a ziyan v...
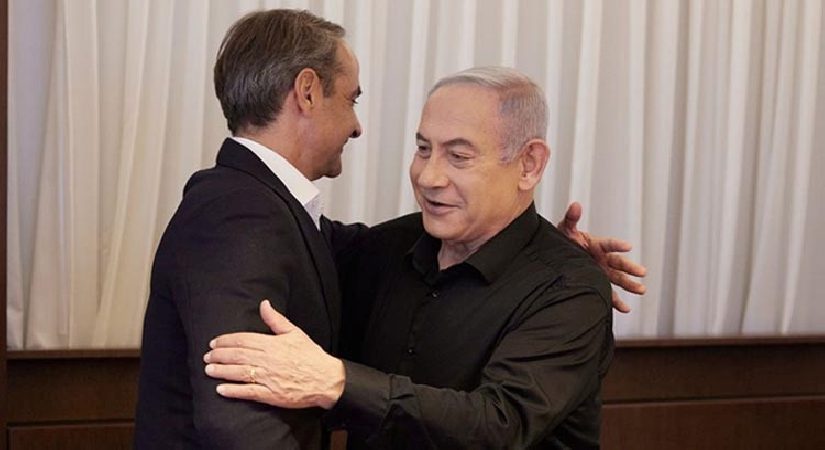
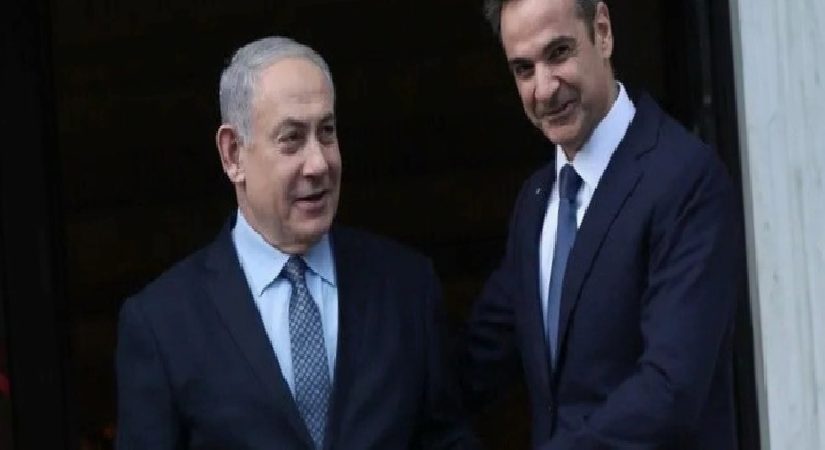
Yunanistan Başbakanı Kiryakos Miçotakis ile İsrail Başbakanı Binyamin Netanyahu’nun New York’ta Birleşmiş Milletler Genel Kurulu’nun 81. oturumu kapsamında gerçekleştirdiği görüşme, Yunanistan basını ve muhalefi tarafından reaksiyon ile karşılandı.
Yunan basınında görüşme üzerinden hükümetin İsrail siyaseti eleştirilirken, Miçotakis’in dış siyaset tercihlerinin ülkeyi güç durumda bıraktığı savunuldu.
“TEHLİKELİ KUCAKLAŞMA”
Yunanistan’da yayın yapan savunma sitesi Militaire, New York’taki görüşmeyi “tehlikeli kucaklaşma” başlığıyla duyurdu.
Haberde, “Dünya dışlıyor, biz kucaklıyoruz” tabiri kullanıldı. Miçotakis’in Netanyahu ile görüşen tek Avrupalı başkan olduğu ileri sürülürken, İsrail Başbakanı’nın memleketler arası alanda yalnızlaştığı savunuldu.
Militaire, “Yunan Başbakanı, memleketler arası hukuku bundan sonra kullanabilecek mi?” sorusunu yöneltti ve görüşmeyi “üzücü” olarak nitelendirdi.
Haberde ayrıyeten Netanyahu’nun “Batı Şeria’da soykırım ve yırtıcı şiddet uygulamakla” suçlandığı belirtilerek, “İsrail’in, Yunanistan’a takviyesi gerekli mi? Ziyan veriyor.” sözlerine yer verildi.
GÖRÜŞME 30 DAKİKA SÜRDÜ
Ta Nea gazetesi, Miçotakis ile Netanyahu arasındaki görüşmenin yaklaşık 30 dakika sürdüğünü aktardı.
Gazete, görüşmede İsrail, Yunanistan ve Güney Kıbrıs Rum Yönetimi arasında üçlü önderler doruğunun tekrar düzenlenmesi konusunda karar alındığını belirtti.
Yunanistan Başbakanlığı’nın açıklamasına nazaran ise iki önder görüşmede ikili bağlantıların yanı sıra İran ve Lübnan başta olmak üzere bölgesel gelişmeleri, savunma işbirliğini ve bağlantısallık hususlarını ele aldı.
YUNAN MUHALEFETİNDEN HÜKÜMETE ELEŞTİRİ
Eski Yunanistan Başbakanı Aleksis Çipras’ın kurduğu Yunan Sol İttifakı (ELAS), Radikal Sol İttifak (SYRIZA) ve Yeni Sol Partisi tarafından art arda yapılan açıklamalarda da görüşme eleştirildi.
Açıklamalarda hükümetin dış siyasette ülkeyi çıkmaza sürüklediği ve memleketler arası alanda izole edildiği savunulan İsrail hükümetiyle yakınlaşmanın Yunanistan’a ziyan verdiği öne sürüldü.
ELAS tarafından yapılan açıklamada, “Başbakan, Uluslararası Adalet Divanı tarafından hakkında tutuklama buyruğu çıkarılmış olmasına karşın, Avrupalı liderlerin büyük çoğunluğunun tersine Netanyahu ile görüşmeyi tercih etti.” denildi.
Açıklamada ayrıyeten, “Ülkenin ivedilikle yön değiştirmeye gereksinimi var. Yunanistan’ın, memleketler arası alanda izole edilmiş Netanyahu’nun peşine tek yönlü bir halde takılı kalan bir seyirci değil, barış ve istikrarın temel direği olarak gelişmelerde başrol oynayan çok boyutlu dış siyasete geri dönülmelidir.” sözleri kullanıldı.
TÜRKİYE İLE İLİŞKİLER DE GÜNDEME GETİRİLDİ
ELAS, açıklamasında Türkiye ile Yunanistan arasındaki bağlantılara de değindi.
Açıklamada, “Miçotakis hükümeti barış ve istikrar için hiçbir teşebbüste bulunmadı, Ankara ile milletlerarası hukuk temelinde diyalog kurmayı başaramadı” tabirine yer verildi.
SYRIZA da Miçotakis’in BM Genel Kurulu’ndaki tavrını eleştirdi. Partinin açıklamasında, Yunanistan Başbakanı’nın konuşmasında “Gazze’deki soykırım hakkında konuşmaktan kaçındığı; sivillerin öldürülmesi ve insani yardımların engellenmesi için tek söz etmediği” savunuldu.
“NETANYAHU İLE SAMİMİ BİR GÖRÜŞME YAPTI”
SYRIZA, birçok ülke heyetinin İsrail’i protesto etmek amacıyla BM Genel Kurulu salonunu terk ettiğini hatırlattı.
Partinin açıklamasında, “Yunanistan Başbakanı, Netanyahu ile samimi bir görüşme yaptı. Barışın yanında net bir tutum almak yerine kucaklaşmayı ve sadık müttefik rolünü seçti.” denildi.
SYRIZA ayrıyeten Miçotakis hükümetini, Türkiye-Yunanistan münasebetlerinde mevcut diyalog kanallarını gereğince değerlendirmemekle eleştirdi.


 Atina’da Netanyahu krizi: Dünya kaçıyor biz kucaklıyoruz
 Sular bel hizasına ulaştı. Başşehir afet bölgesi duyuru edildi
 İngiltere’den itibarlı turizm mükafatı: Birinci defa verildi, Türkiye’nin oldu
 ChatGPT kullanıcılarına ilişkin 53 görsel internete düştü
 Dışişleri Bakanı Hakan Fidan Venezuelalı, El Salvadorlu ve Gine Bissaulu mevkidaşlarıyla görüştü
 İran’ın teklifine Trump’tan ret: Bombalamaya tekrar başlayacak

 OpenAI’dan itiraf: Hugging Face olayının perde arkası